Virusov-net — специалисты по безопасности сайтов

Устранение зашифрованного вредоносного кода на Bitrix

Находим и нейтрализуем обфусцированные бэкдоры, шеллы и скрытые майнеры в ядре 1С-Битрикс. Восстанавливаем чистоту кода и работоспособность сайта с гарантией 6 месяцев.

Почему зашифрованный код особенно опасен на Bitrix

Обфусцированные угрозы скрываются в ядре системы, модулях и шаблонах — стандартные антивирусы их не видят

Бэкдоры в ядре и модулях

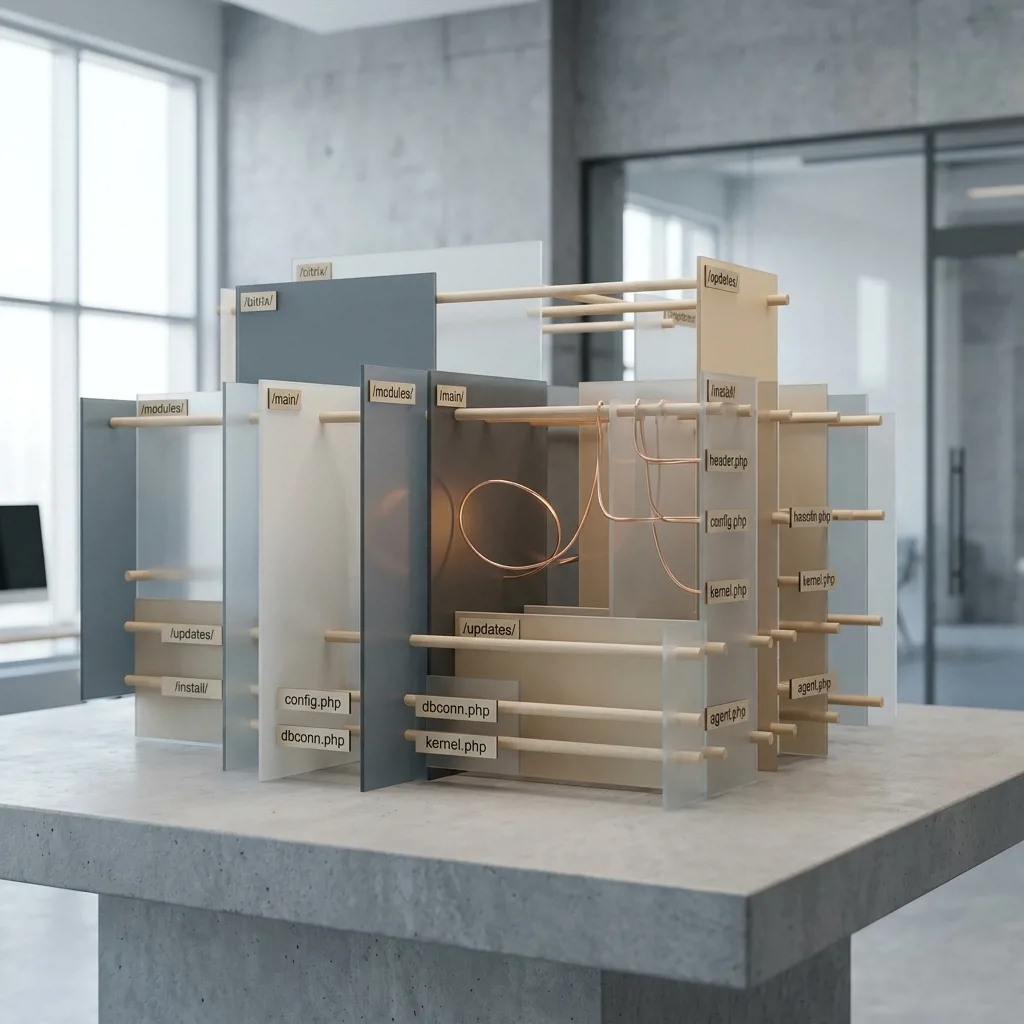
Злоумышленники внедряют зашифрованные eval-конструкции и base64-обёртки в файлы ядра Битрикс, компоненты и пользовательские модули. Такой код выполняется при каждой загрузке страницы, создавая скрытые точки входа для повторного заражения.
  • Декодирование обфусцированных строк
  • Поиск внедрений в ядро системы
  • Анализ кастомных модулей
Визуализация зашифрованного бэкдора в файловой структуре 1С-Битрикс

Скрытые майнеры и спам-скрипты

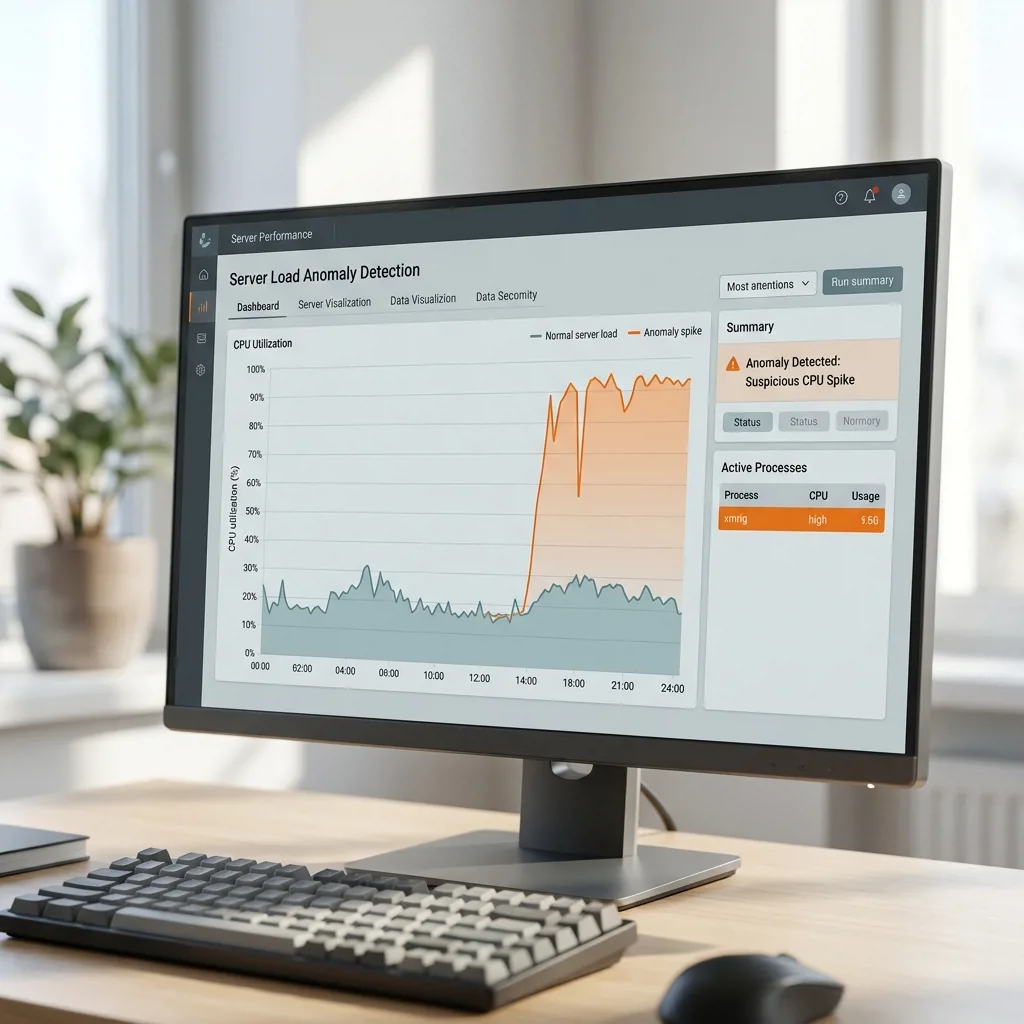
Зашифрованный код часто маскирует криптовалютные майнеры, спам-рассыльщики и редиректы. На виртуальных серверах такие скрипты создают множество файлов .htaccess, вызывают белый экран и критическую нагрузку на CPU.
  • Выявление майнинговых вставок
  • Удаление спам-рассыльщиков
  • Нормализация нагрузки на сервер
График аномальной нагрузки на сервер из-за скрытого майнера в коде Bitrix

Как мы устраняем зашифрованный код

Прозрачный процесс от первичного сканирования до финальной защиты

  1. Глубокое сканирование

    Анализируем все директории сайта на хостинге, декодируем подозрительные фрагменты, выявляем обфусцированные и зашифрованные вставки в ядре Битрикс

  2. Расшифровка и анализ

    Вручную декодируем base64, eval-конструкции и кастомные шифраторы, определяем механизм проникновения и полную карту заражения

  3. Полное удаление

    Уничтожаем все вредоносные фрагменты, восстанавливаем оригинальные файлы из чистых источников или резервных копий

  4. Защита и превенция

    Закрываем уязвимости, обновляем CMS и модули, настраиваем мониторинг, даём гарантию 6 месяцев

Что входит в работу по Bitrix

Комплексное устранение зашифрованных угроз на всех уровнях системы

Аудит ядра и модулей

Проверяем целостность файлов ядра 1С-Битрикс, анализируем кастомные и сторонние модули на наличие обфусцированных вставок

  • Сравнение с оригинальными дистрибутивами
  • Анализ кастомных компонентов
  • Проверка шаблонов Аспро и других

Декодирование и нейтрализация

Расшифровываем base64, eval-цепочки, ionCube-бэкдоры и кастомные шифраторы, полностью удаляем вредоносную логику

  • Ручной реверс-инжиниринг
  • Автоматизированное сканирование
  • Проверка базы данных

Восстановление и защита

Восстанавливаем работоспособность после чистки, обновляем систему, закрываем уязвимости и настраиваем превентивный мониторинг

  • Обновление ядра и модулей
  • Закрытие брешей в безопасности
  • Настройка регулярных бэкапов

Почему выбирают Virusov-net

Ручная расшифровка

Автоматические сканеры не справляются с кастомной обфускацией — мы декодируем вручную на уровне байт-кода

Работаем с хостингом

Самостоятельно решаем вопросы с Таймвеб, Beget и другими провайдерами — вам не придётся никуда звонить

Превентивная защита

После очистки закрываем уязвимости, настраиваем обновления и мониторинг — чтобы заражение не повторилось

Вопросы об устранении зашифрованного кода

Почему стандартные антивирусы не находят зашифрованный код в Bitrix?
Обфусцированные и зашифрованные фрагменты используют динамическое выполнение через eval, base64_decode и кастомные шифраторы. Статические сигнатурные сканеры видят только безобидную обёртку, а вредоносная нагрузка раскрывается только при выполнении. Мы применяем динамический анализ и ручной реверс-инжиниринг.
Можно ли восстановить сайт, если бэкапы тоже заражены?
Да, в большинстве случаев. Мы декодируем зашифрованный код прямо на заражённом сайте, определяем оригинальную функциональность и восстанавливаем файлы. Для критических компонентов используем чистые дистрибутивы соответствующей версии Битрикс.
Сколько времени занимает устранение зашифрованного кода?
Простые случаи — 2-4 часа, сложные с массовым заражением ядра и базы данных — 1-2 рабочих дня. Экстренное реагирование доступно круглосуточно при критических ситуациях: белый экран, блокировка хостинга, рассылка спама.
Как предотвратить повторное заражение зашифрованным кодом?
После очистки мы обязательно обновляем ядро Битрикс и все модули, закрываем уязвимости в кастомных скриптах, настраиваем правильные права доступа и регулярное резервное копирование. Гарантия 6 месяцев включает бесплатное устранение повторного заражения через те же векторы.
Работаете ли вы с шаблонами Аспро и другими коммерческими решениями?
Да, мы специализируемся на лечении сайтов с шаблонами Аспро Оптимус, Аспро Next и другими популярными решениями для 1С-Битрикс. Знаем типичные уязвимости этих конфигураций и умеем восстанавливать работоспособность без потери кастомизаций.

Сайт заражён зашифрованным кодом? Не откладывайте

Каждый час простоя — потерянные клиенты и репутация. Белый экран, блокировка антивирусами и спам с вашего сервера усугубляют ситуацию. Начните восстановление прямо сейчас.

Срочная диагностика

Контакты для экстренной связи

Связаться

Оставьте заявку

Команда Virusov-net свяжется с вами для подтверждения деталей.

  • Ответим на заявку в течение часа

Отправляя форму, вы соглашаетесь с обработкой персональных данных.