Virusov-net — специалисты по безопасности сайтов

Убрать вредоносный код с сайта

Обнаружили подозрительные скрипты, зашифрованные файлы или неизвестный код в индексных файлах? Специалисты Virusov-net найдут и полностью удалят вредоносный код с вашего сайта на WordPress, Bitrix, Joomla, Drupal или MODx. Гарантия чистоты — 6 месяцев.

Как мы убираем вредоносный код

Комплексный подход к очистке сайта от заражения

Поиск и анализ

Полное сканирование всех файлов сайта и базы данных. Выявляем обфусцированный код, шеллы, бэкдоры и скрытые редиректы.

  • Анализ всех директорий
  • Проверка базы данных
  • Выявление скрытых угроз

Удаление и лечение

Полная очистка от вредоносного кода без потери функциональности сайта. Восстанавливаем оригинальные файлы из чистых бэкапов при необходимости.

  • Безопасное удаление
  • Сохранение данных
  • Восстановление работы

Защита и профилактика

Закрываем уязвимости, обновляем CMS и плагины, настраиваем мониторинг. Проводим превентивные меры для предотвращения повторного заражения.

  • Обновление системы
  • Закрытие брешей
  • Настройка защиты

Как мы работаем

От заявки до полной очистки — чёткий и прозрачный процесс

  1. Диагностика

    Анализируем файлы сайта, логи сервера и базу данных. Определяем тип заражения, источник проникновения и масштаб проблемы.

  2. Согласование

    Предоставляем детальный отчёт о найденных угрозах и план работ. Фиксируем сроки и стоимость до начала очистки.

  3. Удаление кода

    Полностью убираем вредоносный код, восстанавливаем повреждённые файлы, закрываем уязвимости и обновляем систему.

  4. Проверка и сдача

    Проводим финальное тестирование, убеждаемся в отсутствии угроз. Предоставляем рекомендации по дальнейшей защите.

Отзывы клиентов

Реальные кейсы по удалению вредоносного кода

На сайте на Битрикс с шаблоном Аспро обнаружили зашифрованный код в нескольких директориях. Специалисты Virusov-net оперативно убрали вредоносный код, восстановили работу сайта и закрыли уязвимости. Через два дня предупреждение в Google исчезло.
Аватар клиента Алексея К.
Алексей К.
Владелец интернет-магазина
Сайт на WordPress начал спамить и был заблокирован хостингом. Думал, придётся всё переделывать, но ребята не только удалили вредоносные скрипты, но и восстановили сайт из чистого бэкапа. Гарантия даёт уверенность.
Аватар клиентки Марины С.
Марина С.
Руководитель маркетинга
После взлома на сервере появились подозрительные файлы, создающие нагрузку. Virusov-net провёл полный аудит, убрал вредоносный код и настроил защиту. Теперь спим спокойно — мониторинг работает.
Аватар клиента Дмитрия В.
Дмитрий В.
Технический директор

Частые вопросы об удалении вредоносного кода

Отвечаем на типовые вопросы клиентов

Как понять, что на сайте вредоносный код, а не просто ошибка?
Ключевые признаки: появление неизвестных файлов, изменения в ядре CMS, которые вы не делали, зашифрованные вставки в индексных файлах, редиректы на сторонние сайты, спам-рассылки с вашего сервера, блокировка браузерами. Если сомневаетесь — закажите бесплатную первичную диагностику.
Можно ли убрать вредоносный код самостоятельно?
Теоретически возможно при простом заражении, но на практике вредоносный код часто маскируется, создаёт резервные копии для восстановления и использует уязвимости, которые неочевидны. Непрофессиональное удаление может привести к повторному заражению или поломке сайта.
Сохранятся ли данные сайта после удаления кода?
Да, мы работаем максимально аккуратно. Перед началом работ создаём резервную копию, удаляем только вредоносные вставки, не трогаем контент и настройки. Если файл полностью заражён — восстанавливаем его из чистого бэкапа или оригинального дистрибутива.
Как быстро вы убираете вредоносный код?
В среднем от 2 до 24 часов с момента предоставления доступов. Срок зависит от сложности заражения, объёма сайта и CMS. Срочные заявки обрабатываем в приоритетном порядке.
Что входит в гарантию 6 месяцев?
Гарантия покрывает повторное заражение через те же уязвимости, которые мы закрывали. Если в течение 6 месяцев сайт снова заразится по нашей вине — устраним бесплатно. Гарантия действует при соблюдении рекомендаций по обновлению и безопасности.
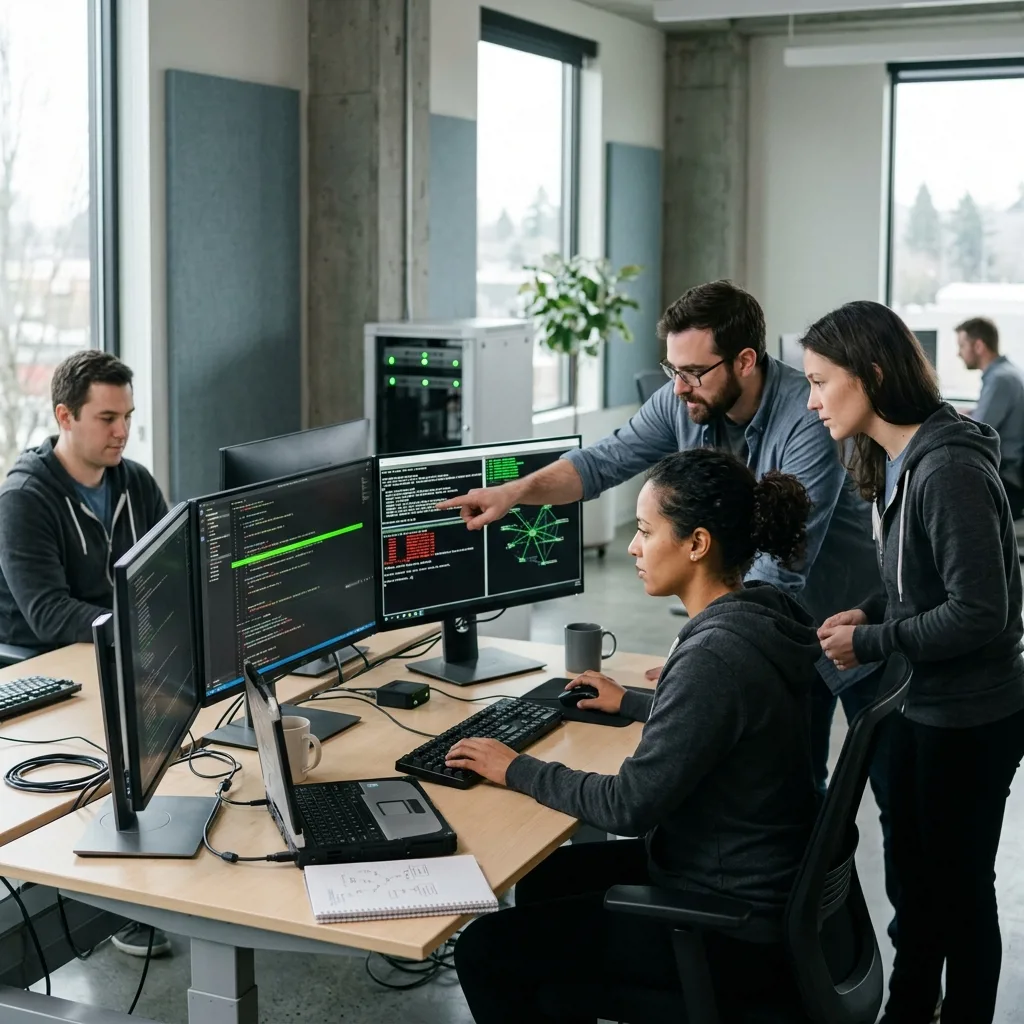
Команда специалистов по кибербезопасности работает над очисткой сайта
О нашей работе

Почему доверяют Virusov-net

Мы специализируемся исключительно на лечении заражённых сайтов — это наш основной профиль, а не дополнительная услуга. Работаем со всеми популярными CMS: WordPress, 1С-Битрикс, Joomla, Drupal, MODx. Знаем типичные уязвимости каждой платформы и быстро находим нестандартные заражения. В стоимость входит полный комплекс: устранение причины проникновения, удаление вредоносного кода, самостоятельное решение вопросов с хостингом и разработчиками, настройка и обновление CMS, закрытие брешей в плагинах и скриптах, проведение превентивных мер. Вы получаете не просто чистый сайт, а защищённую систему с гарантией 6 месяцев.
Узнать больше

Работаем со всеми платформами

WordPress

Очистка от вирусов, закрытие уязвимостей плагинов и тем, восстановление после взлома

1С-Битрикс

Лечение ядра и модулей, работа с шаблонами Аспро, устранение зашифрованного кода

Joomla, Drupal, MODx

Поиск и удаление бэкдоров, шеллов, восстановление корректной работы системы

Связаться

Оставьте заявку

Команда Virusov-net свяжется с вами для подтверждения деталей.

  • Ответим на заявку в течение часа

Отправляя форму, вы соглашаетесь с обработкой персональных данных.