Устранение причины заражения
Находим и устраняем первоисточник — уязвимый плагин, скомпрометированный доступ или брешь в CMS, чтобы вирус не вернулся.
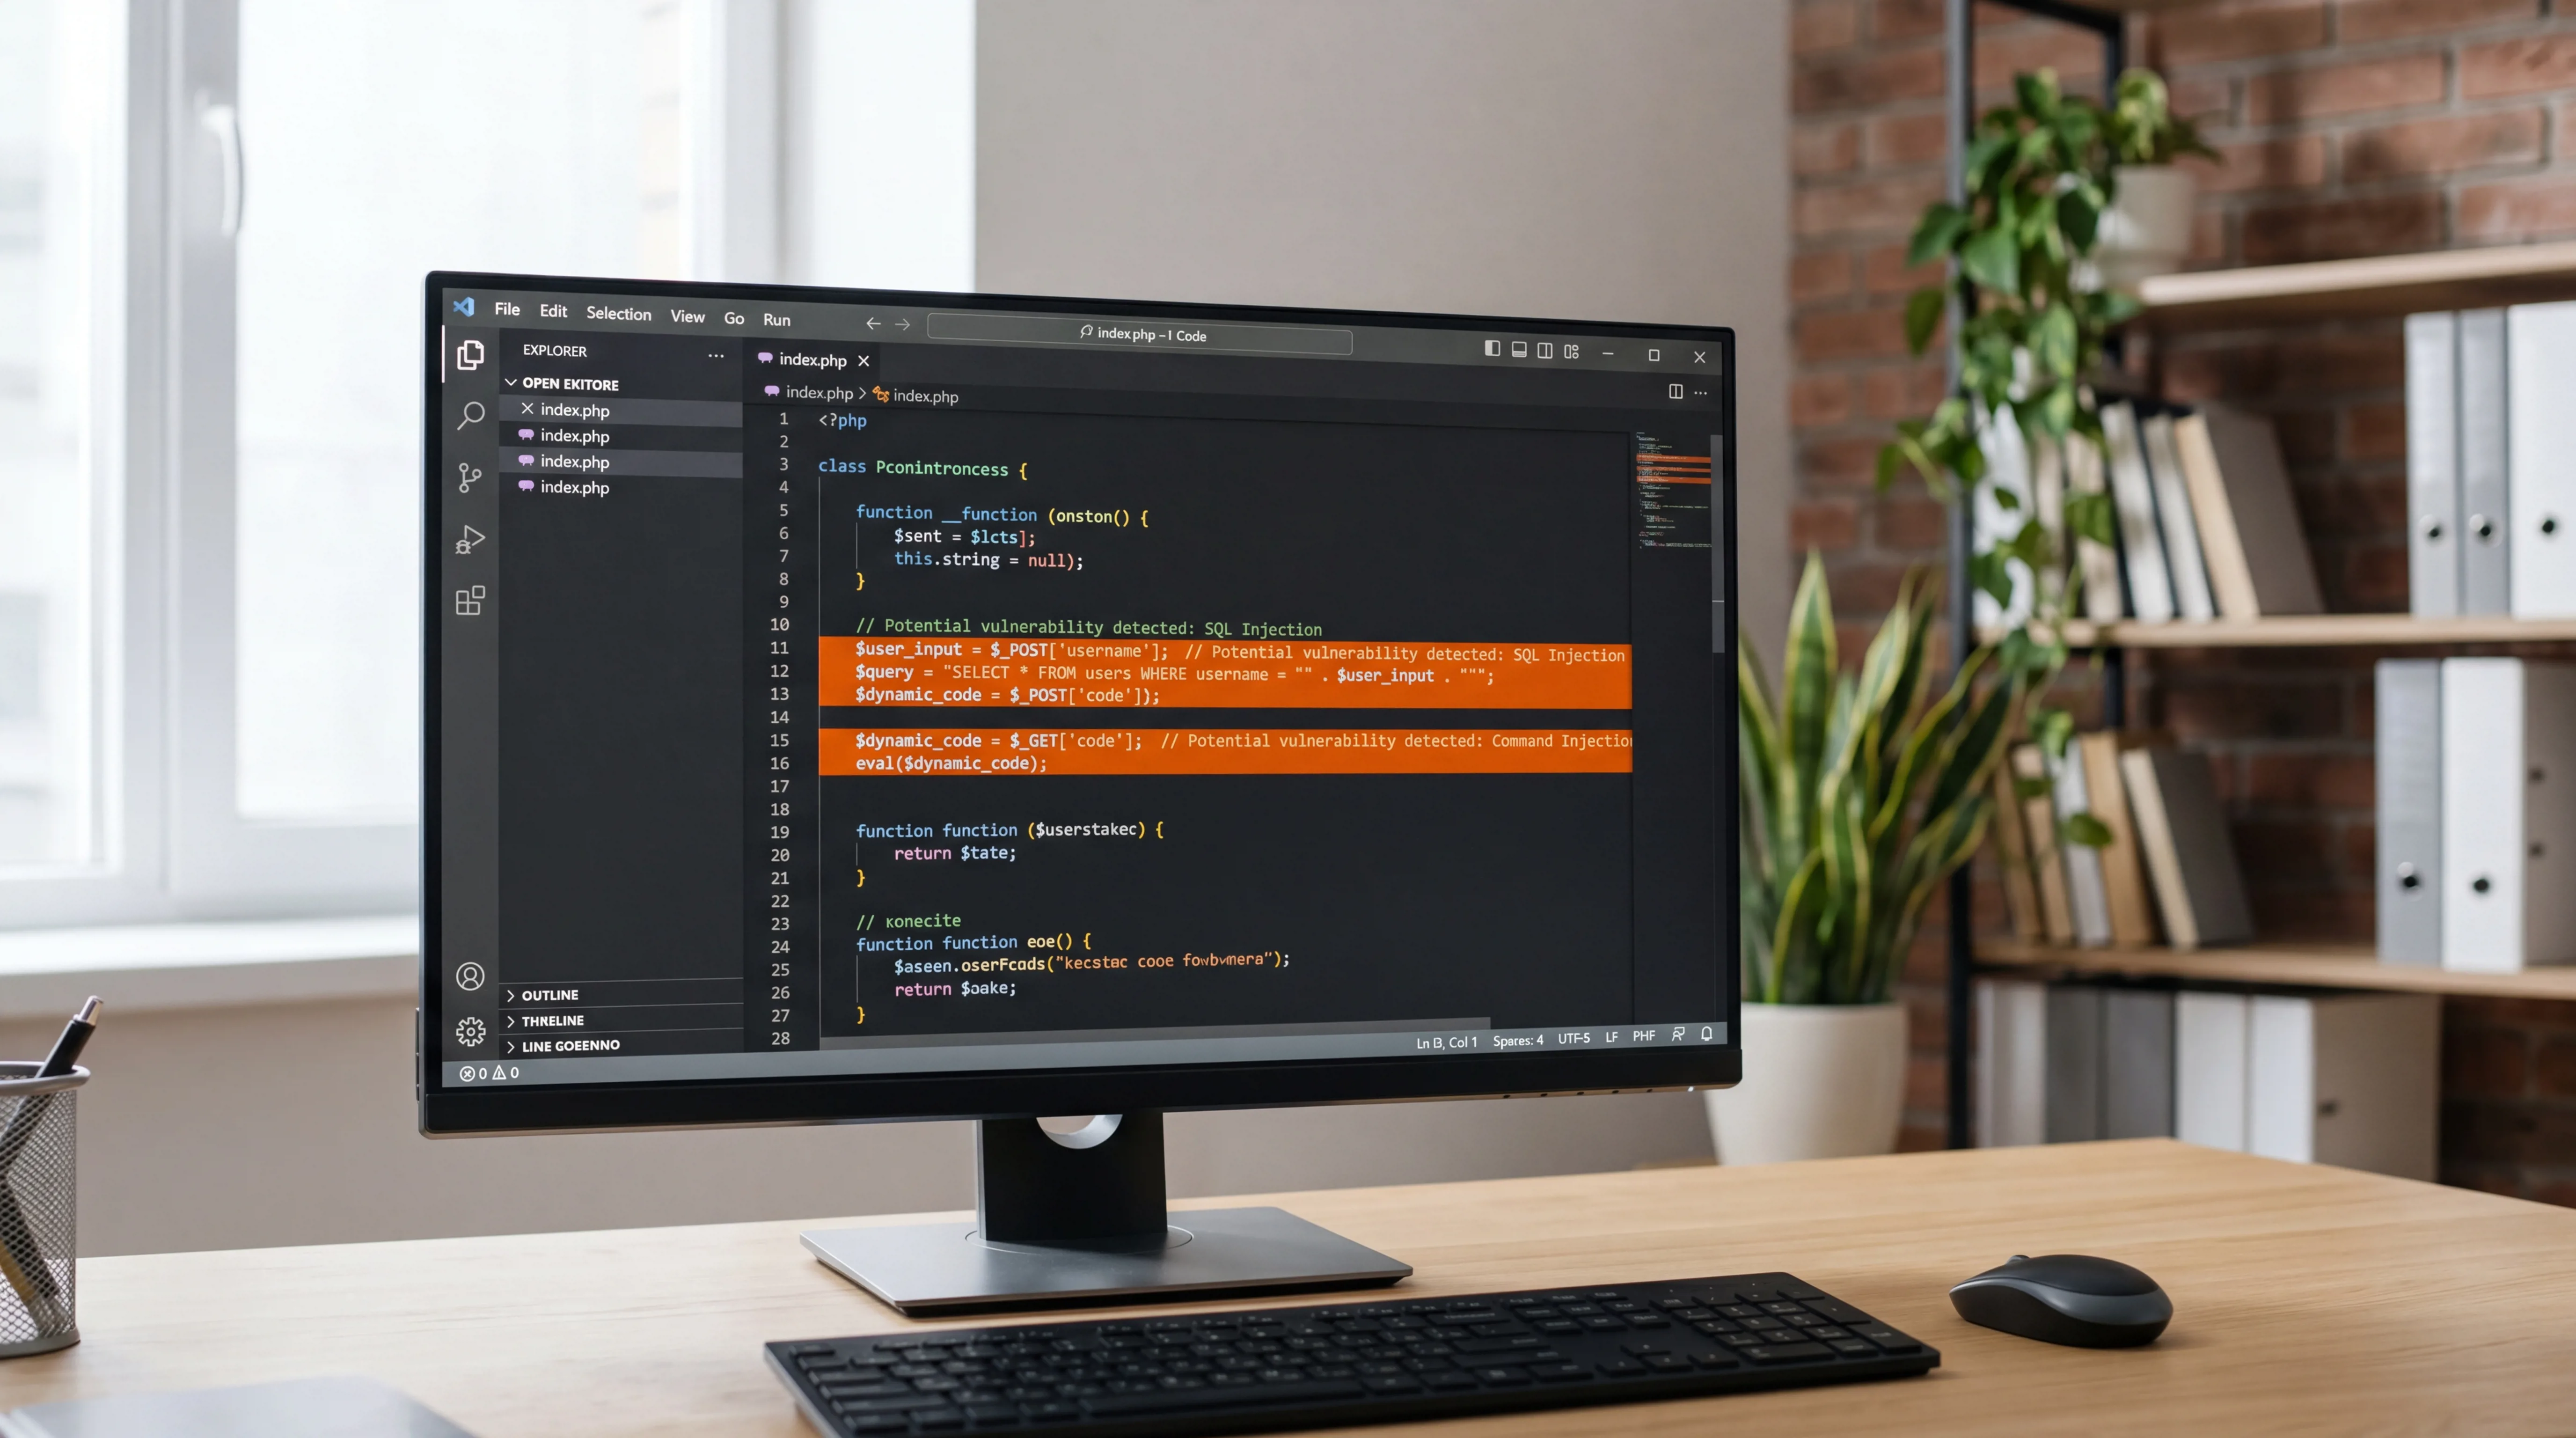
Если в index.php, index или главной странице появился чужой код, который вы не добавляли — сайт скомпрометирован. Мы проведём детальный анализ, найдём точку проникновения и полностью очистим систему. Гарантия 6 месяцев.
От обнаружения до полного восстановления — чёткий алгоритм действий
Анализируем index-файлы, логи сервера, структуру директорий. Определяем тип вредоносного кода: редирект, спам-скрипт, майнер, бэкдор или шелл.
Восстанавливаем хронологию заражения по временным меткам файлов и логам доступа. Находим уязвимый плагин, скрипт или скомпрометированный аккаунт.
Удаляем вредоносный код из всех index-файлов и связанных скриптов. Проверяем cron-задачи, скрытые процессы и зашифрованные вставки.
Возвращаем чистую версию сайта из резервной копии или восстанавливаем вручную. Закрываем уязвимости, обновляем CMS, настраиваем мониторинг.
Находим и устраняем первоисточник — уязвимый плагин, скомпрометированный доступ или брешь в CMS, чтобы вирус не вернулся.
Очищаем все index-файлы, скрипты, базу данных и скрытые процессы. Проверяем cron, временные директории и кэш.
Сами решаем вопросы с техподдержкой хостинга и разработчиками — вам не придётся тратить время на переписку.
Ответы на типичные вопросы владельцев сайтов
Не откладывайте — каждый час простоя и заражения увеличивает риск потери позиций в поиске, блокировки хостингом и компрометации данных клиентов. Бесплатная первичная диагностика за 15 минут.
Срочная помощь