Белый экран при входе
Страница wp-admin полностью пустая или зависает на загрузке — вирус подменяет системные файлы ядра WordPress.
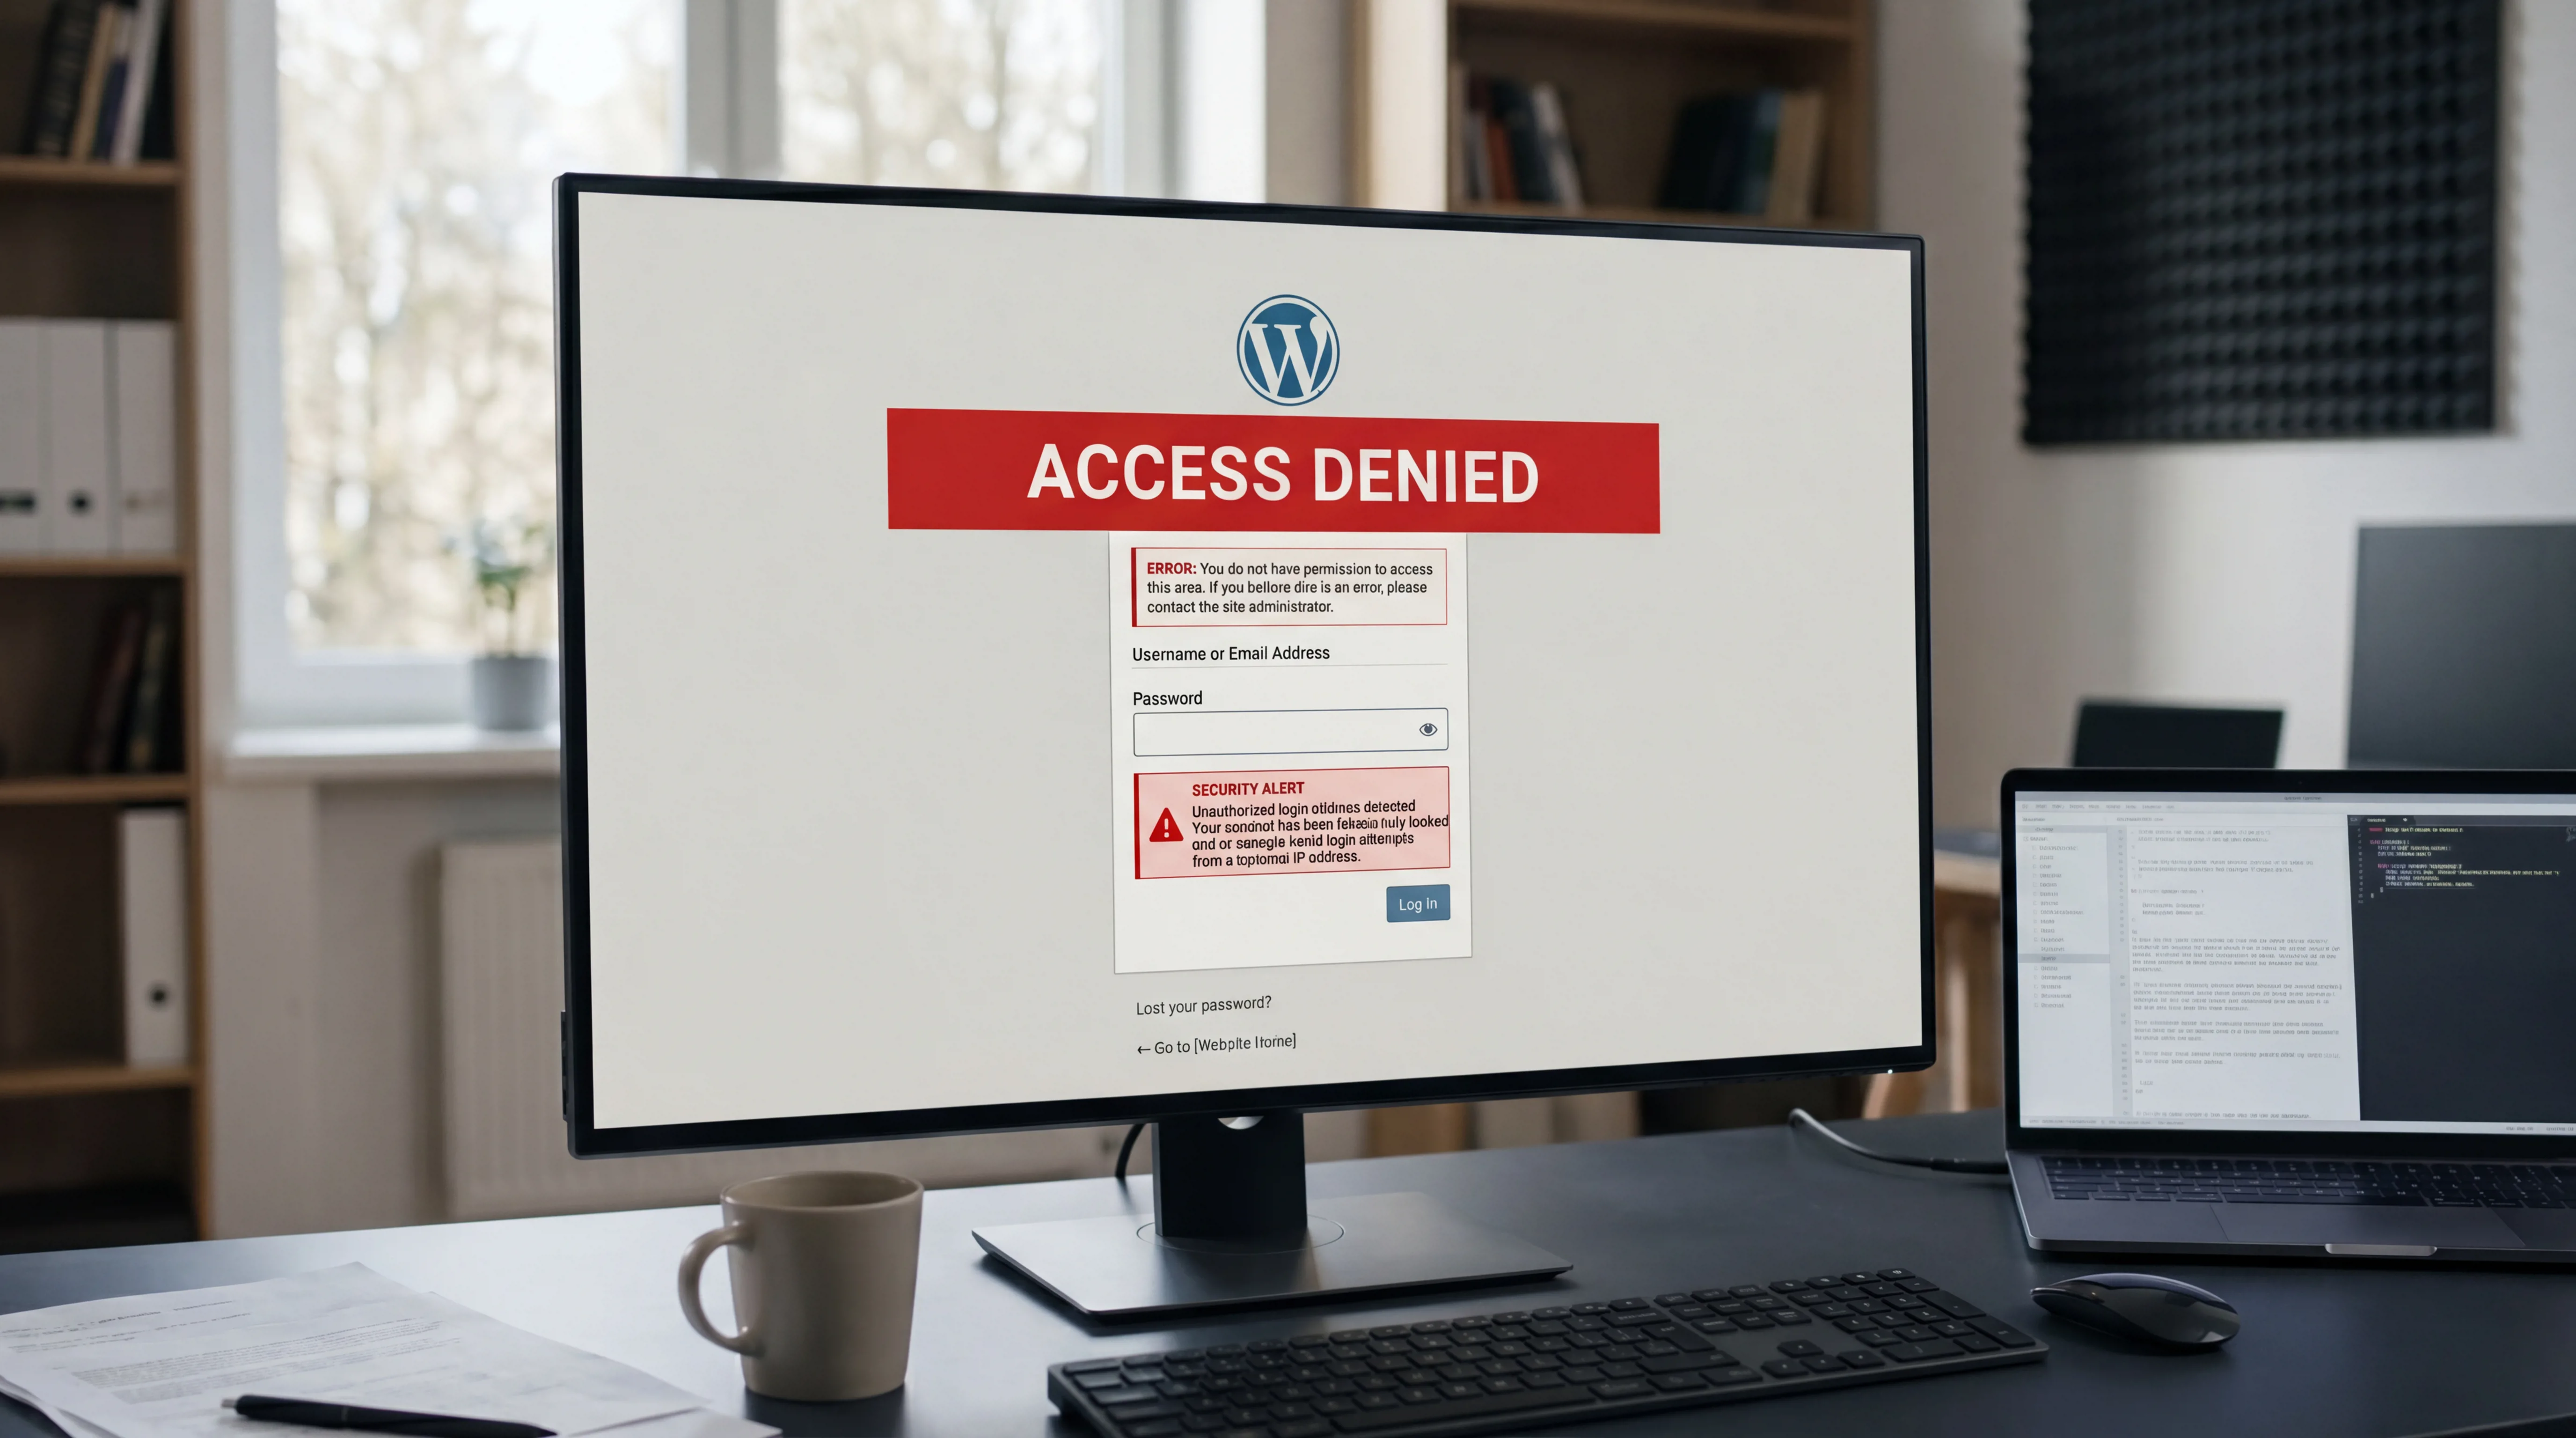
Если страница входа в wp-admin не открывается, выдаёт ошибку или перенаправляет на сторонний сайт — это классические признаки заражения. Virusov-net восстановит доступ за 2-4 часа, удалит вредоносный код и вернёт контроль над сайтом.
Страница wp-admin полностью пустая или зависает на загрузке — вирус подменяет системные файлы ядра WordPress.
При попытке войти перебрасывает на подозрительный ресурс — в .htaccess или index.php внедрён вредоносный редирект.
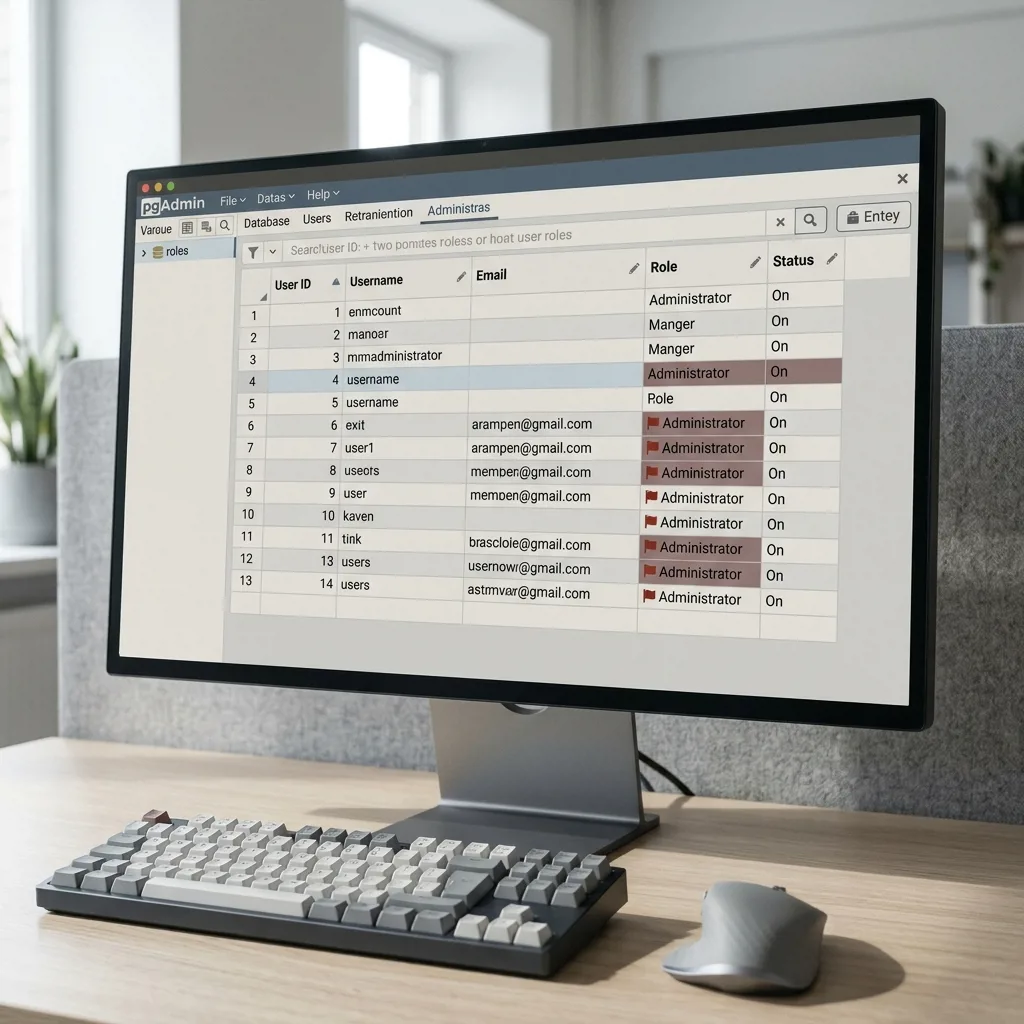
Пароль точно правильный, но система не пускает — вирус мог изменить таблицу пользователей в базе данных.
Злоумышленники используют разные техники — от простых до скрытых
Вирус заменяет wp-login.php, wp-admin/index.php или другие критические файлы своими версиями. В результате форма входа не работает или ведёт на фишинговую страницу.
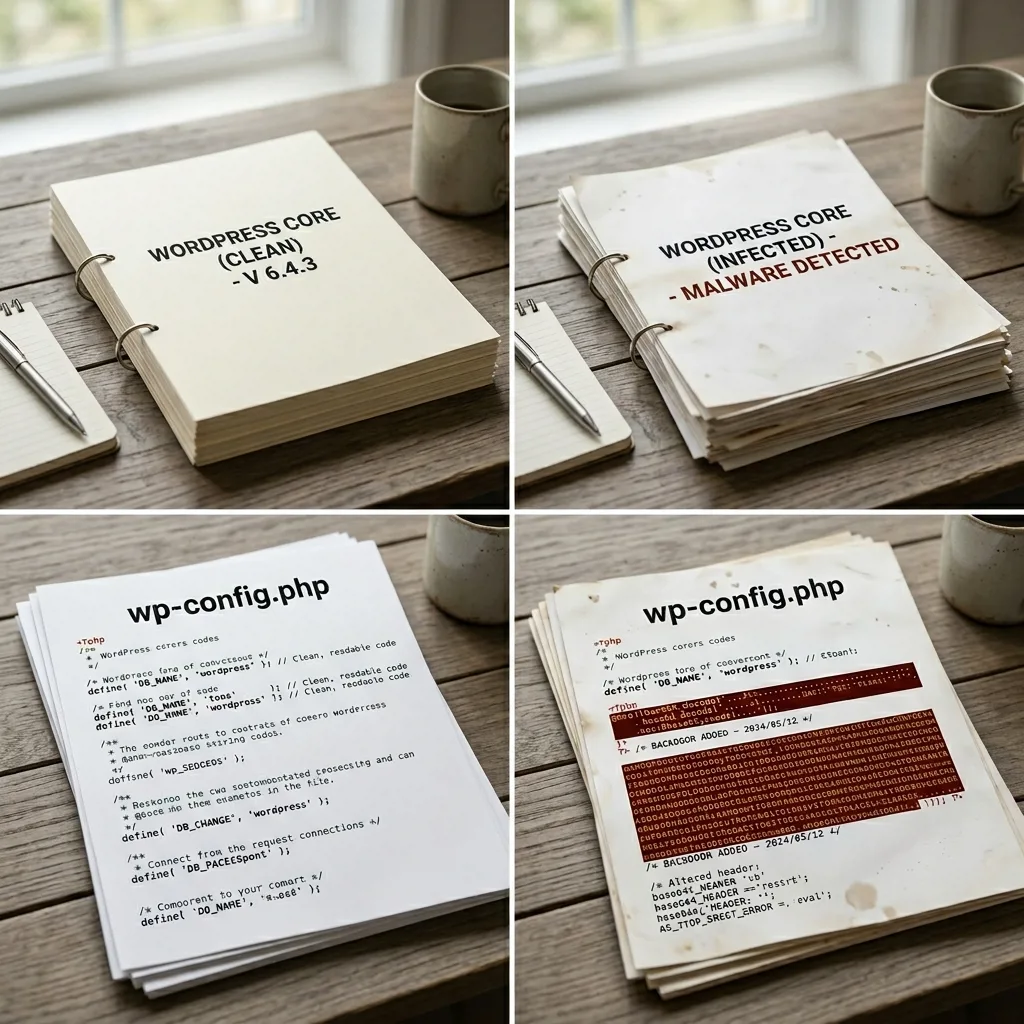
Вредоносный код в .htaccess запрещает доступ к wp-admin по IP, перенаправляет все запросы или вызывает внутреннюю ошибку сервера 500.
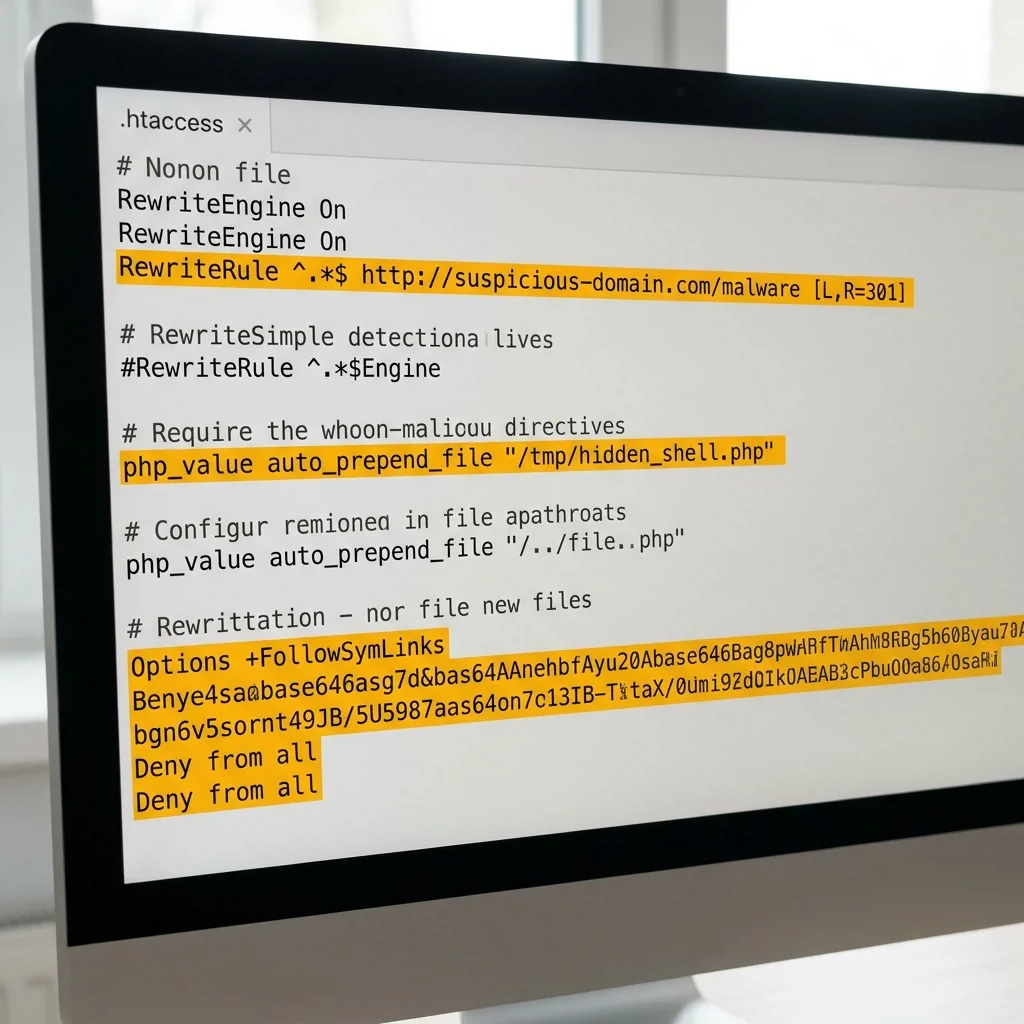
Вирус меняет роль администратора на подписчика, создаёт скрытых пользователей с правами суперадмина или шифрует пароли в базе.
От заявки до полного контроля над сайтом — 4 шага
Анализируем файлы ядра, базу данных, логи сервера и определяем точный механизм блокировки админпанели.
Создаём резервную копию, восстанавливаем критические файлы и возвращаем возможность входа в wp-admin.
Чистим все заражённые файлы, плагины, темы и базу данных от вредоносного кода и бэкдоров.
Обновляем CMS, закрываем уязвимости, настраиваем мониторинг и даём гарантию 6 месяцев.
Фиксированная цена без скрытых доплат. Всё включено.
Полный комплекс: диагностика, восстановление доступа, удаление вирусов, защита
Выгодно при заражении нескольких проектов на одном хостинге
Для веб-студий, агентств и владельцев сети сайтов
Реальные случаи восстановления доступа к админпанели
Не мог зайти в админку три дня — просто белый экран. Virusov-net нашёл вирус в файле functions.php, восстановил доступ за час и обновил все плагины. Теперь работает как часы.
При входе в wp-admin перебрасывало на какой-то китайский сайт. Оказалось, вирус прописал редирект в .htaccess. Специалисты не только убрали заразу, но и проверили все сайты на хостинге — один тоже был заражён.
Пароль был точно правильный, но писал «неверные данные». Вирус сменил мне роль на подписчика в базе данных. Восстановили права админа, удалили бэкдор, поставили защиту. Спасибо за оперативность!