Поиск и удаление вирусов
Глубокий анализ файлов ядра, шаблонов и базы данных 1С-Битрикс. Обнаружение зашифрованного и обфусцированного кода, бэкдоров, шеллов.
- Сканирование всех директорий
- Анализ подозрительных процессов
- Проверка целостности ядра CMS
Специализированное удаление вредоносного кода из 1С-Битрикс. Восстанавливаем работу сайта после заражения, устраняем причину проникновения, закрываем уязвимости. Гарантия 6 месяцев на все работы.
Комплексная диагностика и устранение последствий заражения
Глубокий анализ файлов ядра, шаблонов и базы данных 1С-Битрикс. Обнаружение зашифрованного и обфусцированного кода, бэкдоров, шеллов.
Выявление точки входа вируса: устаревшие модули, уязвимости в плагинах, слабые пароли, неправильные права доступа.
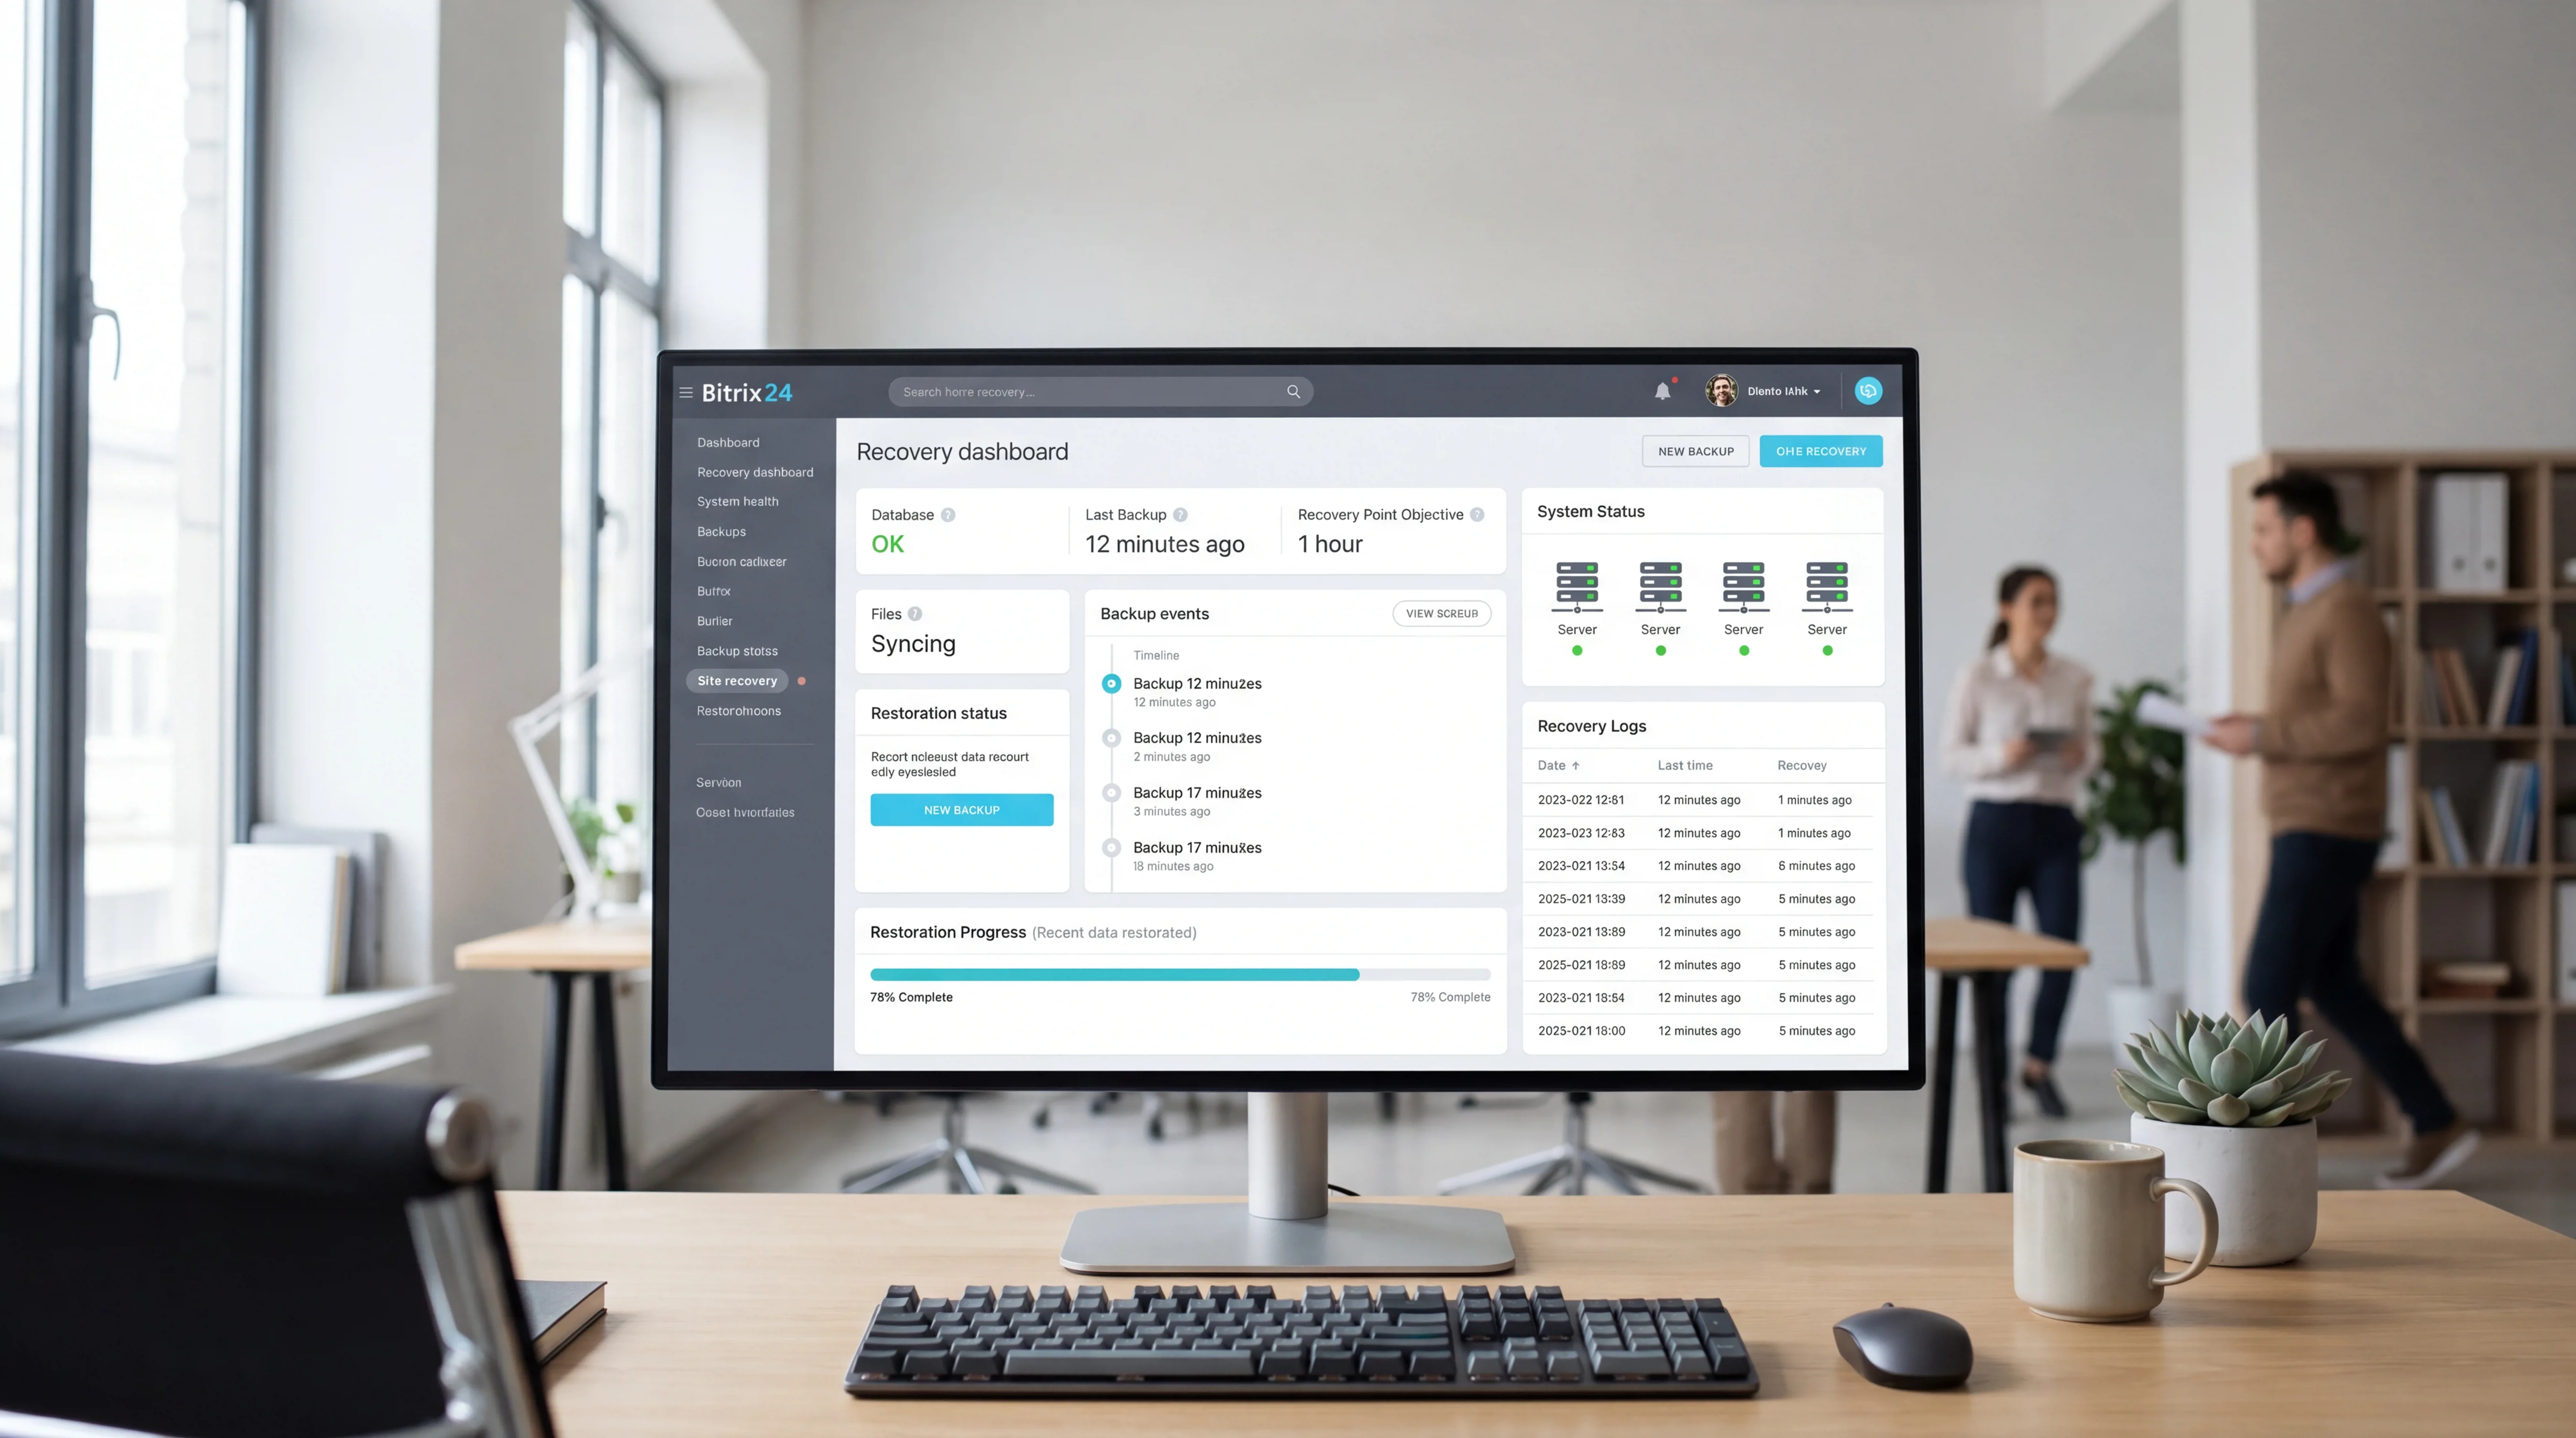
Возврат сайта к рабочему состоянию, настройка резервного копирования, превентивные меры против повторного заражения.
Специализация на сложных случаях заражения Битрикс
Белый экран, массовое создание файлов .htaccess, спам-рассылки с сервера, редиректы на сторонние сайты, блокировка Google и антивирусов — устраняем все последствия.
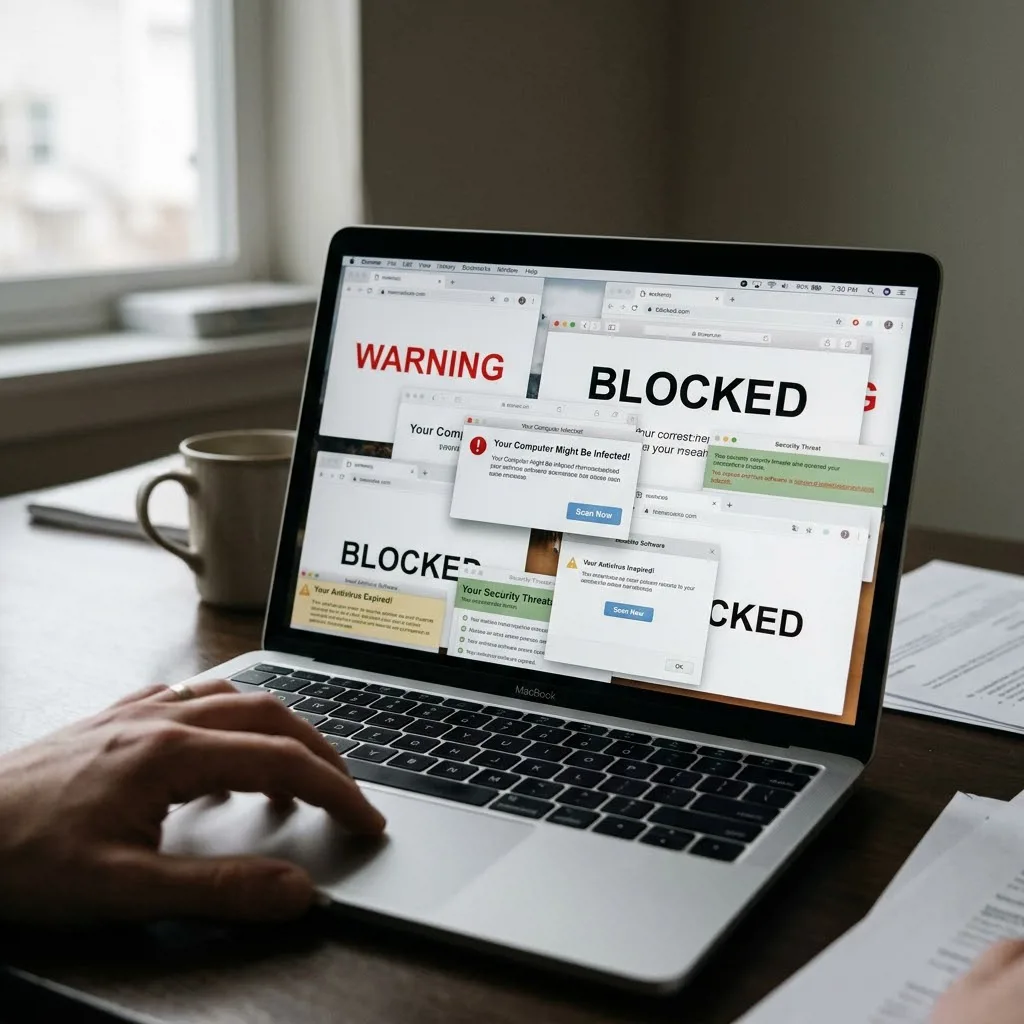
Опыт лечения сайтов на шаблонах Аспро Оптимус, Аспро Next и других готовых решениях для 1С-Битрикс. Знаем типичные уязвимости популярных сборок.
От заявки до полного восстановления работы сайта
Анализируем симптомы, проверяем файлы на хостинге, определяем масштаб заражения и тип вируса
Изолируем заражённые файлы, блокируем вредоносную активность, предотвращаем дальнейшее распространение
Удаляем вирусный код, чистим базу данных, восстанавливаем целостность системных файлов Битрикс
Обновляем CMS и модули, закрываем уязвимости, настраиваем мониторинг и резервное копирование
Фиксированная цена без скрытых платежей
Полное лечение одного проекта на 1С-Битрикс
Выгодно при заражении нескольких проектов
Для агентств и владельцев нескольких проектов