Поиск зашифрованного кода
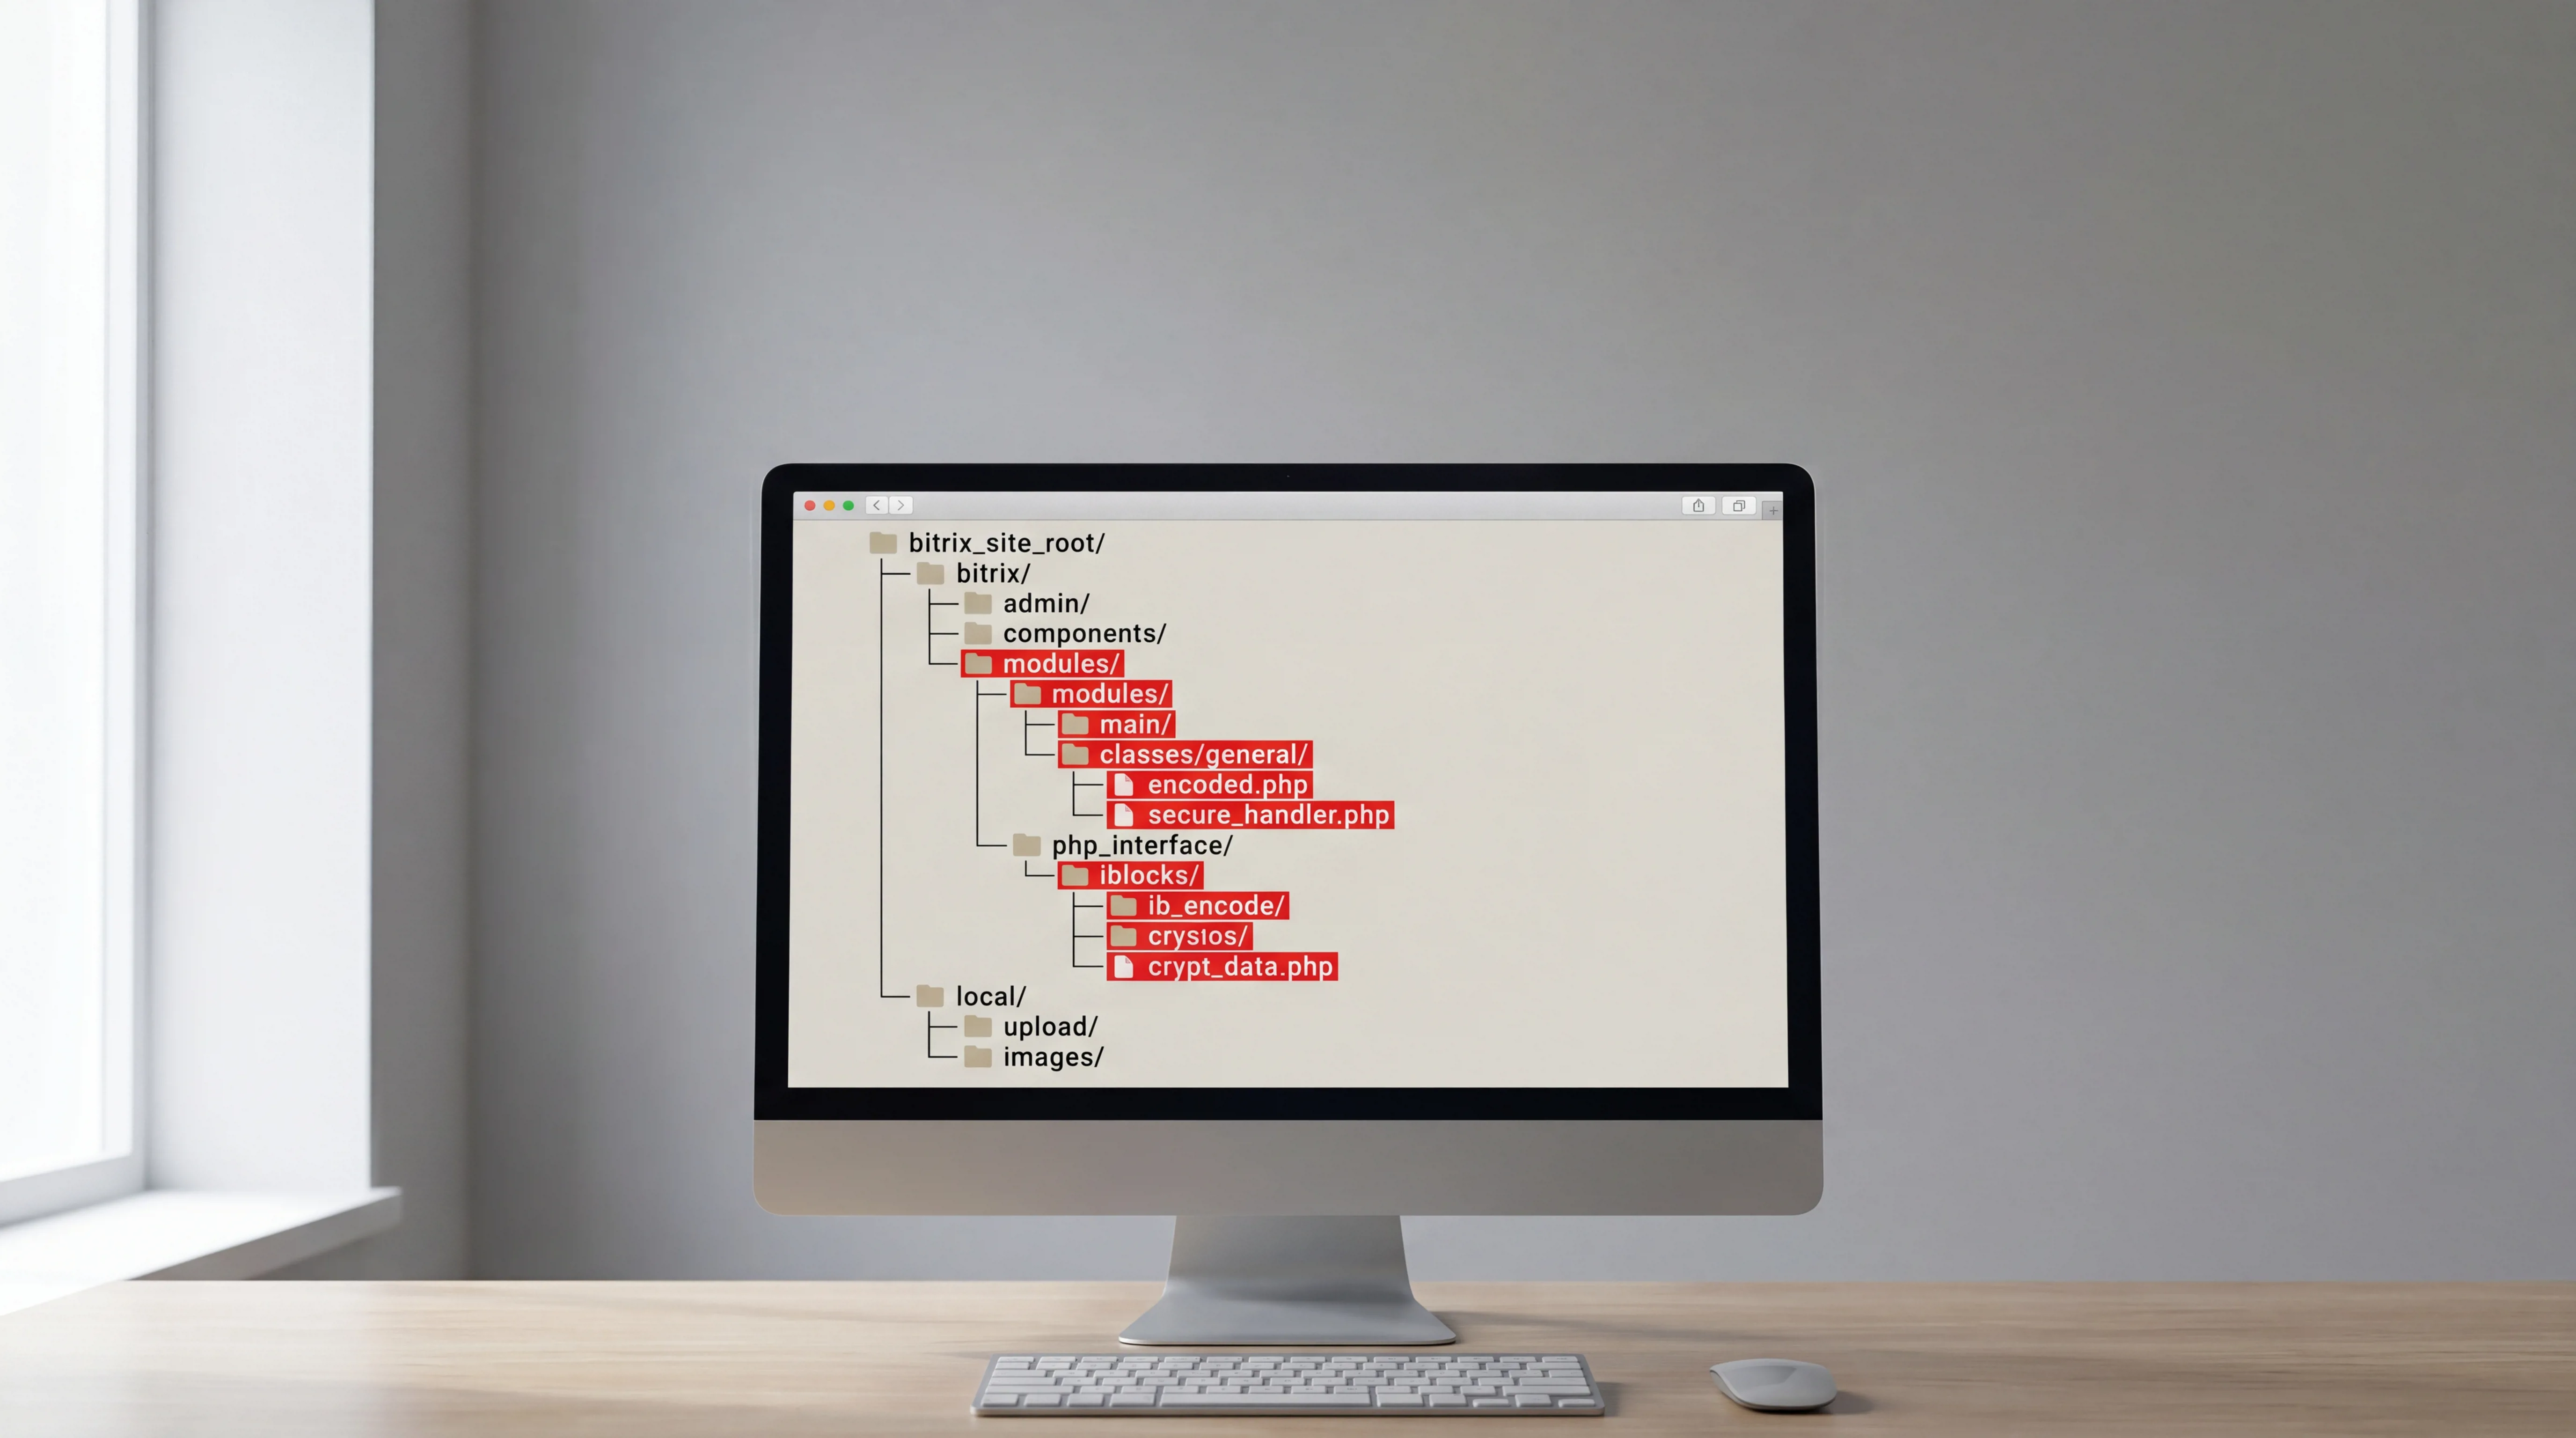
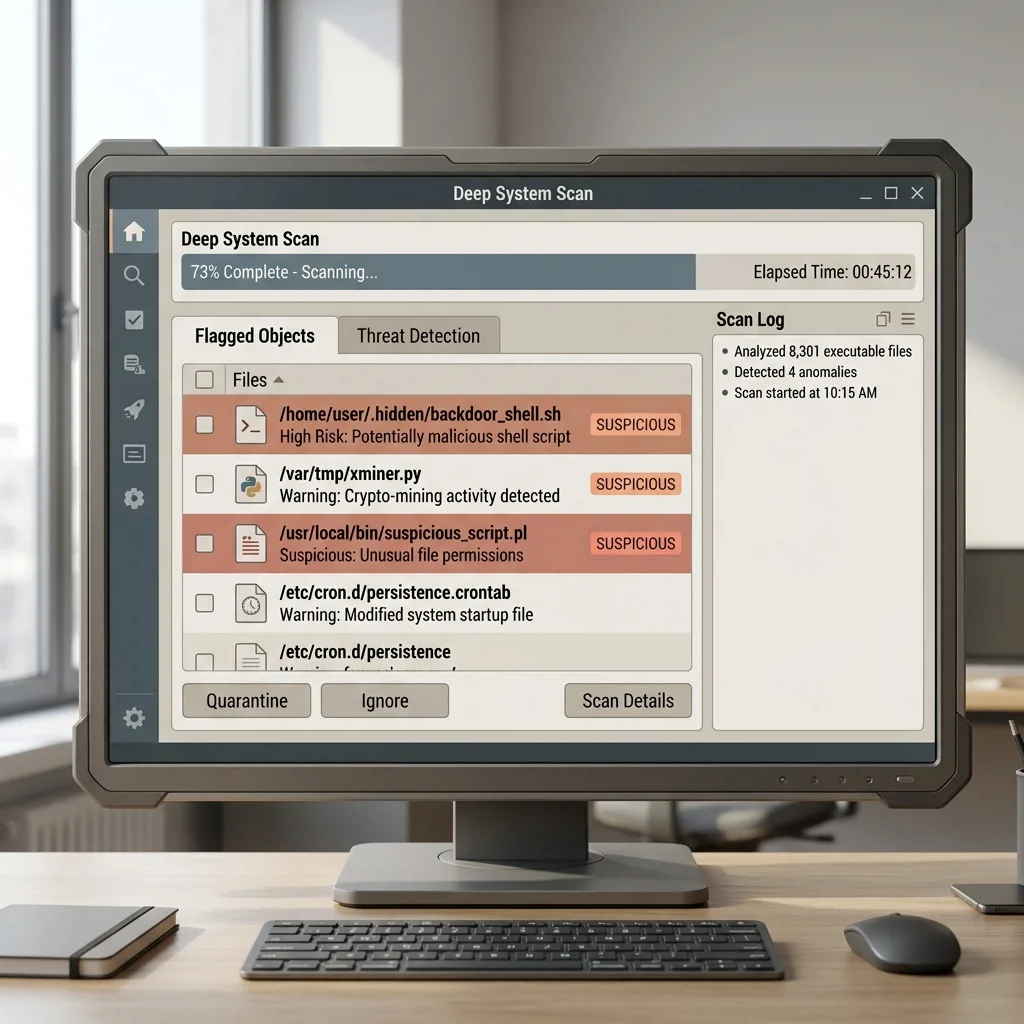
Обнаруживаем обфусцированные вирусы, бэкдоры и шеллы в ядре Битрикс, шаблонах Аспро и пользовательских скриптах. Расшифровываем вредоносные вставки для анализа метода проникновения.
- Декодирование base64 и eval-конструкций
- Анализ подозрительных файлов .htaccess
- Проверка крон-заданий и временных директорий